Die Stadtverwaltung Eichstätt hat nach dem Cyberangriff dieser Woche eine gute und eine schlechte Nachricht. Die gute: Die Datensicherung hat funktioniert, die Systeme sind wiederherstellbar. Die schlechte: Die Angreifer haben bestätigt, einen Großteil der Daten vorher kopiert zu haben. Beides gleichzeitig ist kein Widerspruch — und genau das ist die Lehre, die jeder mittelständische Betrieb daraus ziehen sollte.
Stand dieses Beitrags: 13. Oktober 2026
Die Angaben zum Vorfall in Eichstätt stammen ausschließlich aus den Mitteilungen der Stadt vom 12. und 13. Oktober 2026. Die Lage entwickelt sich weiter; aktuelle Informationen veröffentlicht die Stadt auf ihrer eigenen Website. Wir spekulieren hier weder über die Angreifergruppe noch über den Einfallsweg oder betroffene Personendaten.
Was in Eichstätt passiert ist
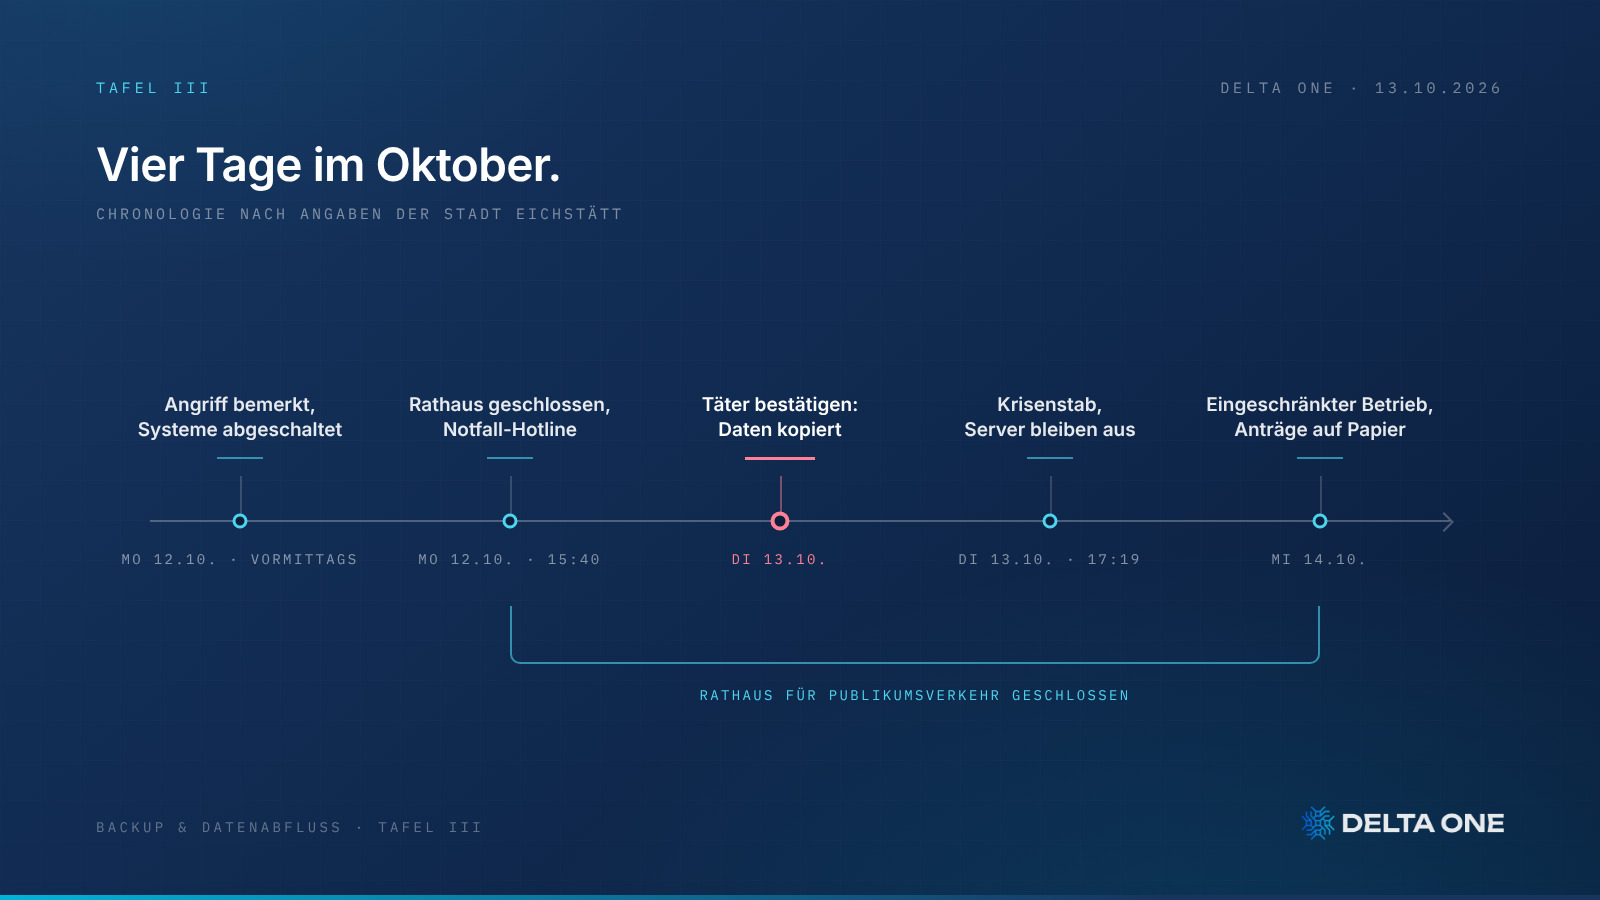
Die Stadtverwaltung bemerkte den Angriff am Montagvormittag und schaltete die IT-Systeme in den meisten Ämtern vorsorglich ab. Rathaus und Außenstellen schlossen für den Publikumsverkehr, E-Mail war nicht mehr erreichbar. Eingerichtet wurden eine Notfall-Hotline und ein Info-Punkt im Rathaus.
Am Dienstag bestätigten die Täter, einen Großteil der Verwaltungsdaten kopiert zu haben. Konkrete Erpressungsforderungen lagen nach Angaben der Stadt zu diesem Zeitpunkt nicht vor. Ein Krisenstab nahm die Arbeit auf, die Server blieben abgeschaltet — auch für die Spurensicherung. Polizei und Landeskriminalamt ermitteln. Ab Mittwoch lief ein eingeschränkter Betrieb wieder an: Anträge als ausdruckbares PDF, persönlich im Rathaus abgegeben.
In der Mitteilung der Stadt steht ein Satz, der den ganzen Fall erklärt: „Die Datensicherung der Stadtverwaltung hat allerdings funktioniert.”
Zwei Schäden, die regelmäßig verwechselt werden
Ein Cyberangriff mit Datenabfluss richtet zwei grundverschiedene Schäden an. Die meisten Notfallkonzepte im Mittelstand decken nur den ersten ab.
Verfügbarkeit — wiederherstellbar. Verschlüsselte oder zerstörte Systeme lassen sich aus einer funktionierenden Datensicherung zurückholen. Das kostet Zeit, Nerven und Geld — aber es ist ein lösbares, planbares Problem. Dafür ist das Backup da, und dafür funktioniert es.
Vertraulichkeit — nicht rückholbar. Daten, die abgeflossen sind, bleiben abgeflossen. Kein Backup der Welt holt eine Kopie zurück, die bereits auf einem fremden Server liegt. Hier helfen nur Maßnahmen, die vor dem Vorfall greifen.
Ein Backup beantwortet die Frage „Bekommen wir unsere Systeme zurück?”. Es beantwortet nicht die Frage „Wer liest jetzt unsere Daten?”.
Warum doppelte Erpressung das Backup entwertet
Angreifer haben gelernt, dass gute Backups ihr Geschäftsmodell stören. Die Antwort darauf heißt doppelte Erpressung (englisch Double Extortion): Bevor überhaupt etwas verschlüsselt wird, kopieren die Täter so viele Daten wie möglich heraus. Erst danach folgt die Verschlüsselung — oder sie entfällt ganz.
Der Druck entsteht dann nicht mehr über den Stillstand, sondern über die Drohung mit der Veröffentlichung: Personaldaten, Verträge, Kalkulationen, Konstruktionsunterlagen, Kundenlisten. Wer ein funktionierendes Backup hat, ist gegen den ersten Hebel geschützt und gegen den zweiten gar nicht. Genau diese Konstellation zeigt der Fall Eichstätt.
Was ein Backup leistet — und was nicht
| Szenario | Backup hilft | Was zusätzlich nötig ist |
|---|---|---|
| Server verschlüsselt | Ja | Getestete Wiederanlaufreihenfolge, bekannte Wiederherstellungszeit |
| Hardwaredefekt, Brand, Wasserschaden | Ja | Räumlich getrennte Kopie |
| Versehentlich gelöschte Datei | Ja | Ausreichend lange Aufbewahrung, Versionierung |
| Daten wurden kopiert und abgezogen | Nein | Rechtevergabe, Verschlüsselung, Überwachung des ausgehenden Verkehrs |
| Veröffentlichung im Darknet | Nein | Meldeprozess, Kommunikationsplan, Betroffeneninformation |
| Gefälschte Rechnungen nach dem Vorfall | Nein | Zweikanal-Prüfung bei Zahlungen und Kontoänderungen |
Sieben Maßnahmen gegen Datenabfluss
Keine dieser Maßnahmen ist ein Großprojekt. Die meisten sind Organisation, nicht Technik — und genau deshalb werden sie im Tagesgeschäft übersehen.
-
Wissen, welche Daten überhaupt erreichbar liegen
Eine grobe Einteilung genügt für den Anfang: Was wäre öffentlich unproblematisch, was wäre unangenehm, was wäre existenzbedrohend? Erst diese Einteilung macht alle weiteren Entscheidungen begründbar.
-
Rechte auf das Nötige begrenzen und regelmäßig prüfen
Der häufigste Befund in unseren Projekten: Konten, die seit Jahren Zugriff auf Verzeichnisse haben, die niemand mehr braucht. Eine jährliche Durchsicht mit den Fachabteilungen reduziert die Abflussmenge im Ernstfall erheblich.
-
Ruhende Daten verschlüsseln — mit getrennter Schlüsselverwaltung
Verschlüsselung nützt nur, wenn der Schlüssel nicht neben den Daten liegt. Für Dateiserver, Backups und mobile Geräte gehört beides getrennt verwaltet.
-
Ausgehenden Datenverkehr beobachten
Datenabfluss ist messbar: ungewöhnlich große Übertragungen, unbekannte Ziele, Aktivität außerhalb der Geschäftszeiten. Wer darauf nicht schaut, merkt den Abfluss erst, wenn die Täter ihn mitteilen.
-
Backups vom produktiven Netz und von den produktiven Identitäten trennen
Unveränderliche Sicherungen und eigene Anmeldedaten für das Backup-System. Ein Administratorkonto, das beides kann, ist ein einzelner Punkt, an dem alles scheitert.
-
Die Erkennungszeit verkürzen
Zwischen Einbruch und Entdeckung liegen in vielen Fällen Tage bis Wochen — in dieser Zeit fließen die Daten ab. Protokolle auszuwerten ist unspektakulär, wirkt aber direkt auf die Menge des Schadens.
-
Den Notbetrieb und die zweite Welle üben
Eichstätt arbeitet mit Telefon, Papier und einem Info-Punkt. Wer das einmal durchgespielt hat, verliert keine zwei Tage mit Organisation. Und: Die Stadt warnt ausdrücklich vor gefälschten Rechnungen in ihrem Namen. Nach jedem Vorfall folgt der Betrugsversuch mit echten Daten — Zahlungen und Kontoänderungen gehören dann über einen zweiten, selbst gewählten Kanal bestätigt.
Meldepflichten laufen parallel — und schnell
Sind personenbezogene Daten betroffen, verlangt Artikel 33 DSGVO die Meldung an die zuständige Aufsichtsbehörde grundsätzlich binnen 72 Stunden ab Kenntnis. Bei hohem Risiko für die Betroffenen kommt nach Artikel 34 DSGVO deren Benachrichtigung hinzu. Für Unternehmen im Anwendungsbereich von NIS2 gelten eigene, kürzere Fristen.
Dieser Beitrag ersetzt keine Rechtsberatung. Prüfen Sie Ihre konkreten Pflichten im Ernstfall mit Ihrem Datenschutzbeauftragten und gegebenenfalls anwaltlich.
Häufige Fragen
Schützt ein Backup vor Ransomware?
Teilweise. Ein getestetes, vom Produktivnetz getrenntes Backup schützt davor, Lösegeld für die Entschlüsselung zahlen zu müssen. Gegen die Veröffentlichung vorher kopierter Daten schützt es nicht. Deshalb braucht es beide Richtungen: Wiederanlauf und Abflussvermeidung.
Was ist doppelte Erpressung?
Angreifer kopieren Daten heraus, bevor sie Systeme verschlüsseln, und drohen zusätzlich mit der Veröffentlichung. Selbst wer alle Systeme sauber wiederherstellt, steht dann weiter unter Druck.
Woran erkennt man einen Datenabfluss?
An ungewöhnlich großen ausgehenden Übertragungen, an Verbindungen zu unbekannten Zielen, an Aktivität außerhalb der Geschäftszeiten und an neu angelegten Konten oder Weiterleitungsregeln. Ohne Protokollauswertung bleibt all das unsichtbar.
Wie schnell muss ein Vorfall gemeldet werden?
Bei Betroffenheit personenbezogener Daten sieht Artikel 33 DSGVO grundsätzlich 72 Stunden ab Kenntnis für die Meldung an die Aufsichtsbehörde vor. Für NIS2-pflichtige Unternehmen gelten eigene, deutlich kürzere Fristen.
Was ist der häufigste Fehler nach einem Vorfall?
Die zweite Welle zu unterschätzen. Mit echten Daten lassen sich sehr glaubwürdige Rechnungen und Anfragen bauen. Betroffene Organisationen sollten Kunden und Lieferanten aktiv warnen und intern eine feste Regel für Zahlungsfreigaben haben.
Wie weit kämen Angreifer in Ihrem Netz?
Wir sehen uns mit Ihnen an, welche Daten heute breit erreichbar liegen, wer welche Rechte hält und wie lange ein Abfluss unbemerkt bliebe. Das Ergebnis ist eine Liste mit Maßnahmen, nach Aufwand und Wirkung sortiert — keine Produktempfehlung.
Gespräch vereinbaren +49 911 477 193 80
Delta One GmbH · IT-Systemhaus für den Mittelstand · Schnaittach und Nürnberg